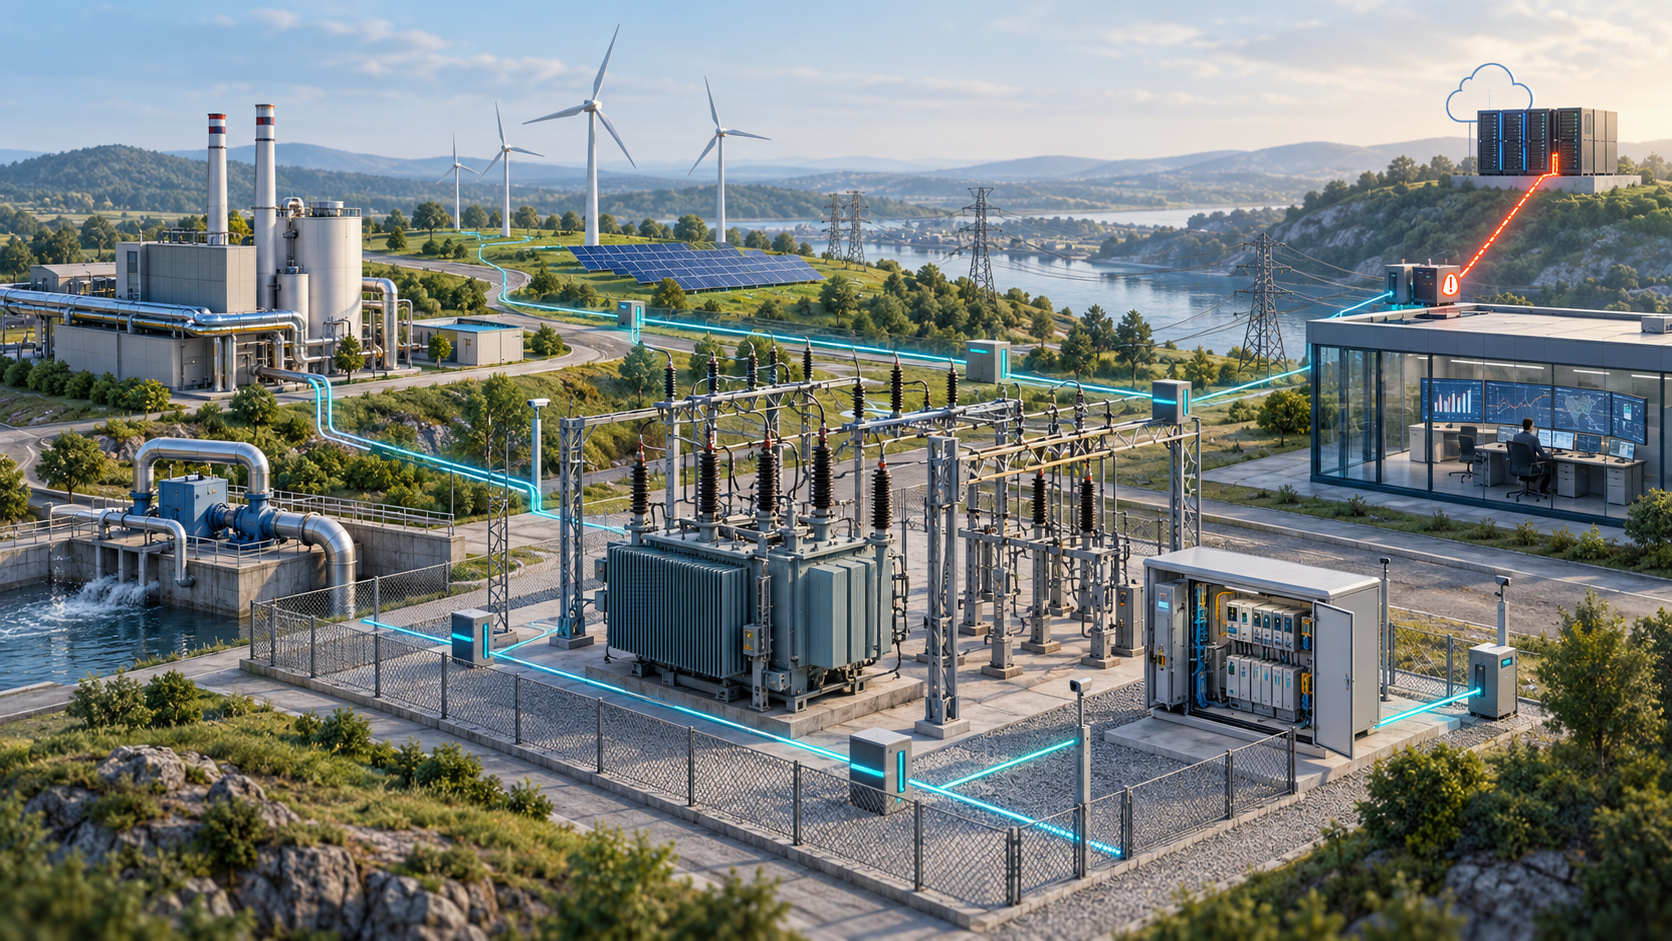
Prevádzková technika (OT) už nie je uzavretý svet rozvodní a dispečingov. Riadiace systémy elektrární, distribučných sietí, tepla a vody dnes posielajú dáta do IT, cloudu a k dodávateľom. Práve tieto dáta sú témou konferencie Energetika na dátach 18. 11. 2026 v Bratislave. Každé nové dátové prepojenie zároveň otvára cestu, ktorou môže prísť útok.
Článok zhŕňa, ktoré technologické trendy menia OT v utilitách, aké riziká prinášajú a kde do nich zapadá ochrana pred kybernetickými útokmi.
Technologické trendy: OT sa otvára
Päť trendov mení OT v utilitách z izolovaného systému na sieť prepojenú s IT, dodávateľmi a internetom. Každý prináša ekonomický prínos aj novú útočnú plochu.
| Trend | Čo sa mení | Čo to znamená pre bezpečnosť |
| Konvergencia IT a OT | Dáta z rozvodní a dispečingu idú do analytiky, zúčtovania a cloudu. | Hranica medzi kancelárskou a riadiacou sieťou mizne. Útočník z IT sa dostane bližšie k procesu. |
| Softvérovo definované rozvodne | Ochrany a riadenie bežia ako softvér na serveri. Siemens SIPROTEC V nahrádza až 60 hardvérových IED jedným serverom (február 2026). | Jeden server = jeden bod zlyhania pre celé pole. Výrobca zatiaľ nezverejnil, ako sú virtuálne IED od seba izolované. |
| Decentralizácia výroby | Tisíce menších zdrojov, batérií a meničov sú riadené na diaľku a aktualizované cez internet. | Menič sa stáva OT zariadením u dodávateľa. IEA: Čína mala v roku 2025 približne 80 % svetovej kapacity výroby meničov. |
| Mobilné a privátne siete | Vzdialené objekty sú pripojené cez mobilné brány a privátne APN. | Práve chybne nastavené privátne APN bolo vstupom do OT pri útoku v Poľsku. |
| AI v prevádzke | Prediktívna údržba, predikcia záťaže, detekcia anomálií. | AI pomáha obrancom, ale aj útočníkom: podľa CERT Polska časť wipera v poľskom incidente pravdepodobne vygeneroval jazykový model. |
Spoločný menovateľ: čím viac dát z OT utilita využíva, tým viac ciest do OT musí strážiť.
Výzvy a riziká: čo robia útočníci a kde sú slabé miesta
Najväčšie riziko nie sú exotické zraniteľnosti, ale bežné dvere: vzdialený prístup, starý firmvér a slabá viditeľnosť do siete. Čísla sú z Dragos OT Cybersecurity Year in Review 2026, ak nie je uvedené inak.
- Vzdialený prístup bez druhého faktora. V Poľsku vstupovali útočníci cez VPN na zariadeniach FortiGate vystavených do internetu, ktoré prijali prihlásenie bez viacfaktorovej autentizácie (Help Net Security).
- Dlhý životný cyklus a chýbajúce záplaty. 26 % bezpečnostných upozornení k priemyselným systémom v roku 2025 nemalo záplatu ani odporúčanie výrobcu a 25 % malo nesprávne skóre CVSS. Podľa Dragosu len 2 % zraniteľností v priemyselnom prostredí vyžadovalo okamžitú reakciu.
- Slepé miesta v sieti. Ransomvér zostával v OT nepozorovaný v priemere 42 dní. Firmy, ktoré svoju OT sieť monitorovali, ho odhalili a zastavili v priemere za 5 dní.
- Útočníci mapujú proces, nielen siete. Skupina KAMACITE v roku 2025 systematicky skenovala HMI, frekvenčné meniče, meracie moduly a mobilné brány. VOLTZITE z inžinierskych staníc kopírovala konfigurácie a alarmy, aby zistila, čo vyvolá odstavenie procesu.
- Dodávateľský reťazec. Menič, ktorý výrobca riadi a aktualizuje na diaľku, je potenciálne zadné dvere do siete. Dragos našiel viac ako 100 zariadení batériových úložísk vystavených do internetu, vrátane meničov s výkonom okolo 1 MW. Európska komisia od 1. 11. 2026 vylučuje meniče vysokorizikových dodávateľov z projektov financovaných z EÚ a termín odmietla odložiť (Euronews).
- Rast skupín, ktoré útočia na priemysel. Počet ransomvérových skupín, ktoré cielili na priemyselné organizácie, vzrástol z 80 v roku 2024 na 119 v roku 2025.
Poľsko, december 2025: ako vyzerá útok na OT v praxi
Na konci decembra 2025 zaútočil jeden aktér na približne 30 veterných a fotovoltických zdrojov a na dve teplárne. CERT Polska ho označil za prvý čisto deštruktívny útok na poľskú energetiku (CERT Polska, august 2026). Dragos ho pripísuje skupine ELECTRUM.
- Vstup. VPN bez viacfaktorovej autentizácie vystavená do internetu a chybne nastavené privátne APN, v ktorom spolu mohli komunikovať ľubovoľné zariadenia. CERT Polska uvádza, že takéto nastavenie je bežné v Poľsku aj v iných krajinách.
- Príprava. Vo veľkej teplárni sa útočníci pohybovali nepozorovane mesiace.
- Uder na zariadenia. Na RTU, ochranných relé, HMI a sériových serveroch (Hitachi Energy, Mikronika, Moxa) nahrali poškodený firmvér, mazali súbory a obnovovali továrenské nastavenia (Help Net Security).
- Wiper cez IT. Do veľkej teplárne poslali wiper DynoWiper cez skupinové politiky z doménového radiča. Zachytil ho EDR.
- Dopad. Zdroje OZE stratili spojenie s prevádzkovateľmi distribučnej sústavy, výroba pokračovala. V menšej teplárni pre 50 000 obyvateľov stála parná turbína a úprava vody. Operátori reagovali rýchlo a dodávka tepla sa neprerušila.
Škody obmedzili tri veci, ktoré má v rukách každá utilita: detekcia na koncových bodoch, rýchla reakcia operátorov a schopnosť prevádzkovať proces aj bez diaľkového riadenia.
Kde OT zapadá do ochrany pred kybernetickými útokmi
OT už nie je technická výnimka, ale súčasť povinností prevádzkovateľa základnej služby. Tri vrstvy pravidiel sa prekrývajú:
- NIS2 a slovenský zákon o kybernetickej bezpečnosti. Smernica v čl. 21 vyžaduje okrem iného riešenie incidentov, kontinuitu prevádzky, bezpečnosť dodávateľského reťazca a viacfaktorovú autentizáciu.
- Vyhláška NBÚ č. 227/2025 Z. z. (účinná od 1. 9. 2025). Podľa § 4 musí prevádzkovateľ zaradiť do kategórie siete, informačné systémy aj prevádzkové technológie a zdokumentovať topológiu OT spolu s prijatými a neprijatými opatreniami. Rozsah opatrení je v prílohe č. 1.
- Sieťový predpis pre kybernetickú bezpečnosť v elektroenergetike (NCCS, nariadenie 2024/1366, účinné od 13. 6. 2024). Dopĺňa NIS2 pre subjekty s vysokým a kritickým dopadom na cezhraničné toky elektriny.
Technickým jazykom týchto povinností je norma IEC 62443: OT sa delí na zóny a každé spojenie medzi nimi je kontrolovaný kanál. Ako to vyzerá v praxi, ukazuje porovnanie s poľským incidentom:
| Slabé miesto z Poľska | Opatrenie v OT | Opora v pravidlách |
| VPN bez druhého faktora | Viacfaktorová autentizácia, prístup cez jeden kontrolovaný bod, časovo obmedzený prístup dodávateľov | NIS2 čl. 21; IEC 62443 (kanály) |
| Privátne APN, v ktorom komunikuje každý s každým | Segmentácia vzdialených objektov, povolená len nutná komunikácia | IEC 62443 (zóny); vyhláška 227/2025, § 4 (topológia OT) |
| Mesiace nepozorovaného pohybu | Monitoring OT siete a doménových radičov, vlastné alebo externé SOC | NIS2 čl. 21 (riešenie incidentov) |
| Poškodený firmvér a vymazané konfigurácie | Offline zálohy konfigurácií RTU a relé, overený postup obnovy | NIS2 čl. 21 (kontinuita prevádzky) |
| Meniče a zariadenia riadené dodávateľom | Inventár zariadení so vzdialeným prístupom, zmluvné požiadavky na dodávateľov | NIS2 čl. 21 (dodávateľský reťazec); usmernenie EÚ k meničom od 1. 11. 2026 |
| Strata diaľkového riadenia | Nacvičená prevádzka v ručnom režime | NCCS (krizové plány pre elektroenergetiku) |
Čas tlačí: doterajším prevádzkovateľom základnej služby umožňuje § 34b ods. 5 zákona č. 69/2018 Z. z. realizovať opatrenia do 31. 12. 2026 aj podľa predpisov účinných do konca roka 2024. Najlacnejšie a najrýchlejšie sú prvé dva riadky tabuľky.
Čo si odniesť a kde o tom hovoriť
Digitalizácia OT sa nezastaví a nemá sa zastaviť. Rozhoduje, či utilita pozná každú cestu do svojej OT, vidí, čo sa v nej deje, a vie prevádzkovať proces, aj keď diaľkové riadenie zlyhá.
Konferencia Energetika na dátach 18. 11. 2026 vo Vienna House Bratislava a online spája obe strany: dáta ako zdroj hodnoty aj ako zdroj rizika. Keynote má Lukáš Hlavička (IstroSec), Blok II sa venuje bezpečnosti dát a jeho panel moderuje Ivan Makatura. Otázky z tohto článku môžete položiť priamo ľuďom, ktorí OT siete prevádzkujú a strážia.
Zdroje
- CERT Polska: Incident follow-up report, energy sector 2025
- Help Net Security: Poland’s energy control systems were breached through exposed VPN access
- Dragos: 2026 OT Cybersecurity Year in Review (tlačová správa)
- IEA: Inverter supply chains and cybersecurity
- Euronews: EU Commission rejects calls to delay phase-out of Chinese power inverters
- Digital Substation: Siemens SIPROTEC V
- Slov-lex: Vyhláška č. 227/2025 Z. z.
- ACER: Cybersecurity network code
- Slov-Lex: Zákon č. 69/2018 Z. z. o kybernetickej bezpečnosti, § 34b ods. 5
Pripravené s podporou AI z podkladov eFocus. Obsah overil Jozef Šupšák.