Bratislava
Riadenie zmien v kontexte požiadaviek kybernetickej bezpečnosti
Rečník
Kompetenčné a certifikačné centrum kybernetickej bezpečnosti
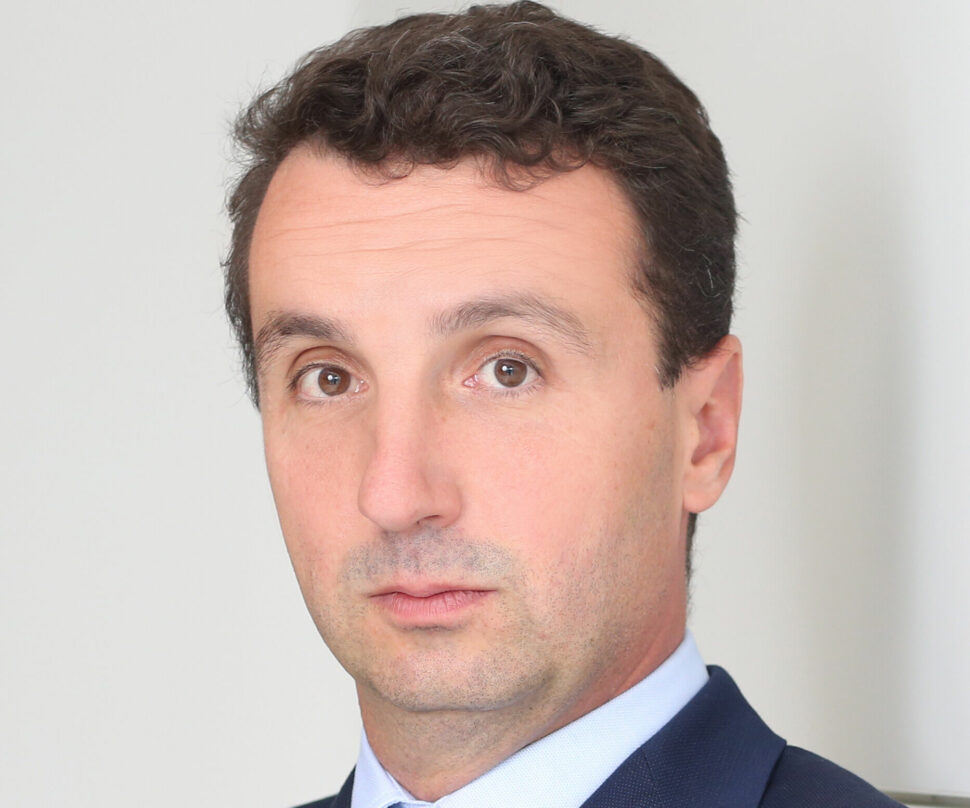
Člen predstavenstva Kompetenčného a certifikačného centra kybernetickej bezpečnosti, viceprezident ISACA Slovensko a expert na riadenie IT a bezpečnosti (ex-PwC, ex-Sanofi).
Tomáš Hettych vyštudoval Fakultu elektrotechniky a informatiky STU v Bratislave v odbore automatizované systémy riadenia. Aktuálne pôsobí ako člen predstavenstva v Kompetenčnom a certifikačnom centre kybernetickej bezpečnosti. Predtým pracoval ako Cybersecurity Senior Manager v PwC a do roku 2018 ako CSO (Chief Security Officer) v nadnárodnej farmaceutickej skupine Sanofi.
Má dlhoročné skúsenosti s riadením IT služieb, procesov, projektov, informačnej a fyzickej bezpečnosti, ako aj s optimalizáciou a štandardizáciou, akvizíciami a IT nákupom. Je viceprezidentom slovenskej pobočky ISACA a spoluzakladateľom slovenskej pobočky itSMF.
Je držiteľom viacerých medzinárodných certifikátov: CISA, CISM, CGEIT, CRISC, CDPSE, ITIL4 Master, ITIL v3 Expert, COBIT 2019, ISO 20000, 27001 a 22301 Lead Auditor, M_o_R Practitioner a Prince2 Practitioner.
Vystúpenia
Spolu 3 vystúpenia v rokoch 2019 až 2025.
Bratislava
Riadenie zmien v kontexte požiadaviek kybernetickej bezpečnosti
Bratislava
Panelová diskusia: Technologická odpoveď na aktuálne kybernetické hrozby
Bratislava
Otvorenie konferencie
Rovnaká oblasť